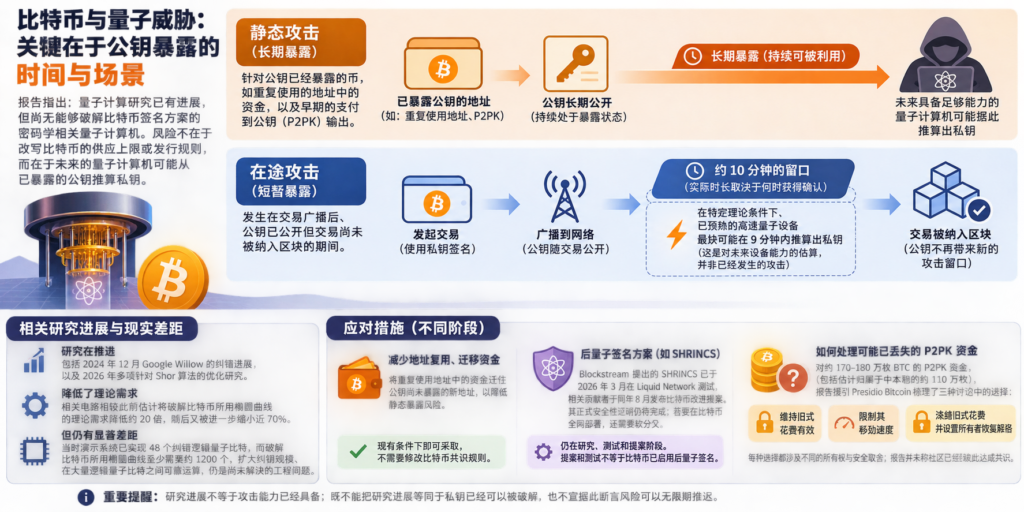
2026年11月12日,Bitcoin Security Consortium与Presidio Bitcoin合作完成的报告指出,量子计算研究已有进展,但尚无能够破解比特币签名方案的密码学相关量子计算机。报告关注的风险不是比特币供应上限或发行规则被改写,而是未来的量子计算机可能从已暴露的公钥推算私钥。对持币者和托管机构而言,关键区别在于:公钥是长期暴露,还是仅在交易过程中短暂暴露。
两类攻击窗口
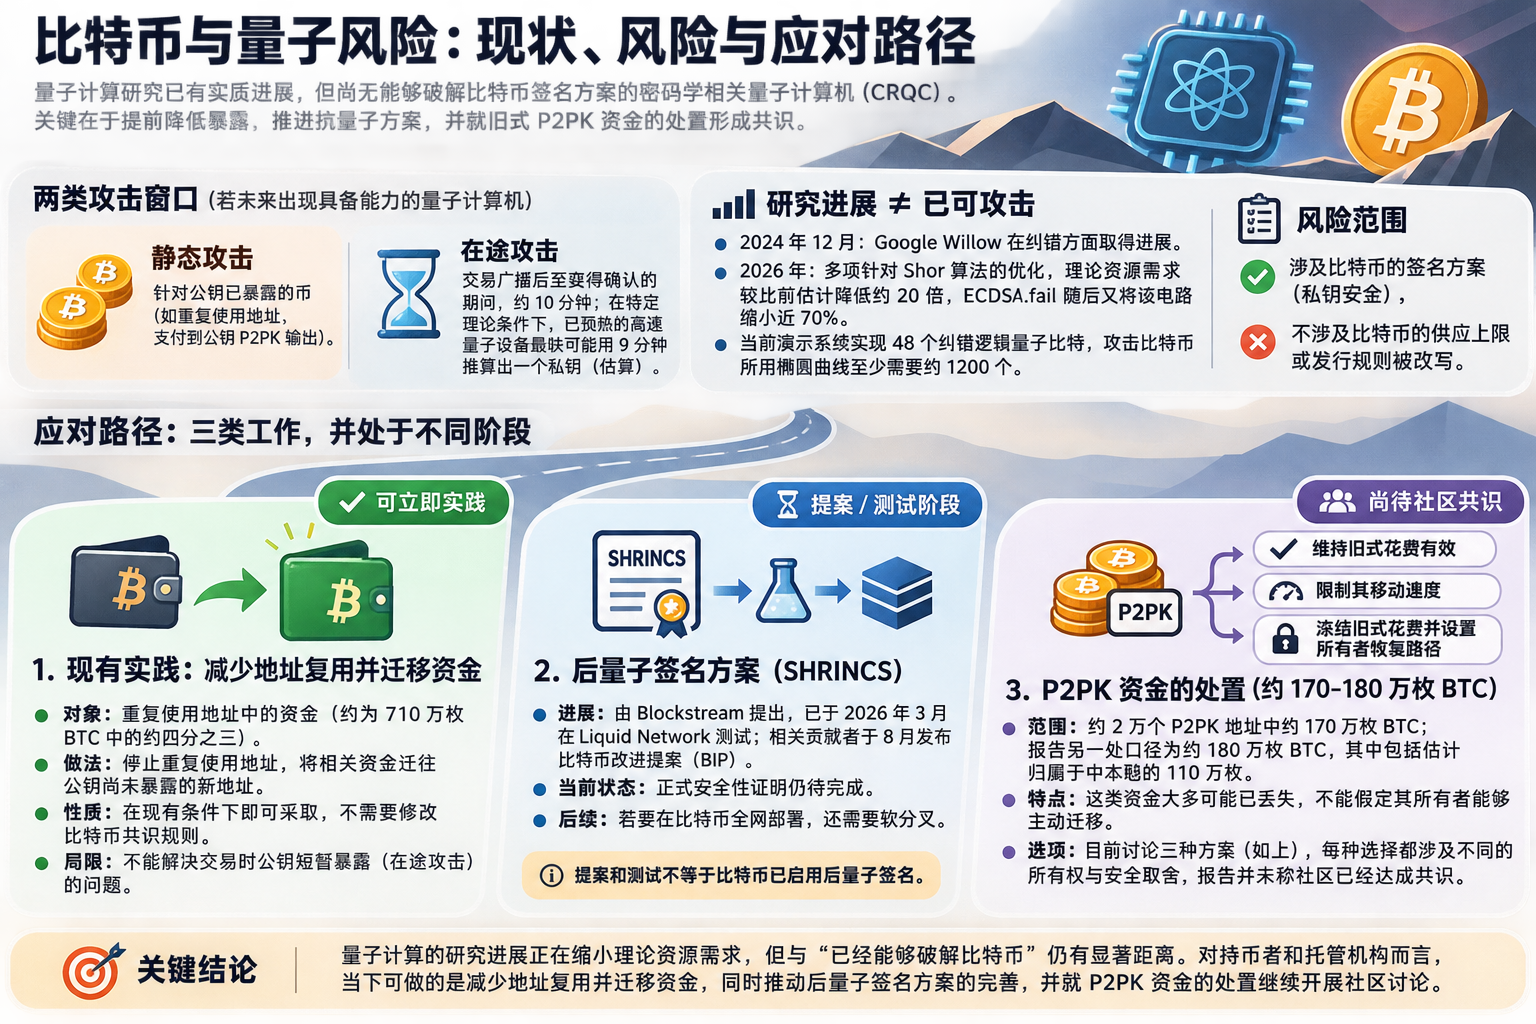
静态攻击针对公钥已经暴露的币,包括重复使用地址中的资金和早期的支付到公钥(P2PK)输出。报告援引Project Eleven估计称,若当时已有具备相应能力的量子计算机,约710万枚BTC、约占总量35%,可能面临此类风险;其中约四分之三位于重复使用的地址。对这部分资金,停止重复使用地址并迁往公钥尚未暴露的新地址,可以降低静态暴露风险。
报告在不同段落对P2PK资金给出了两个口径:一处称约180万枚BTC位于P2PK地址,另一处称约2万个P2PK地址中有约170万枚BTC,其中包括估计归属于中本聪的110万枚。报告没有解释两组数字的差异,并认为这类资金大多可能已丢失,因此不能假定其所有者能够主动迁移。
在途攻击发生在交易广播后、公钥已公开但交易尚未被纳入区块的期间。报告以约10分钟说明这一窗口,同时强调实际时长取决于交易何时获得确认。其援引Google的估算称,在特定理论条件下,已预热的高速量子设备最快可能用9分钟推算出一个私钥。这是对未来设备能力的估算,并非已经发生的比特币攻击。
研究进展不等于攻击能力已经具备
报告列举了2024年12月Google Willow的纠错进展,以及2026年多项针对Shor算法的优化研究。其中,Google Quantum AI与合作者提出的电路相较此前估计将破解比特币所用椭圆曲线的理论需求降低约20倍;报告称,ECDSA.fail项目随后又将该电路缩小近70%。这些工作缩小了理论资源需求,但相关电路方案并不是已经运行的攻击设备。
按照报告引用的数字,当时演示系统已实现48个纠错逻辑量子比特,而破解比特币所用椭圆曲线至少需要约1200个。扩大纠错规模、在大量逻辑量子比特之间可靠运算,仍是尚未解决的工程问题。因此,既不能把研究进展等同于私钥已经可以被破解,也不宜据此断言风险可以无限期推迟。
应对措施仍处于不同阶段
对于重复使用地址,报告建议持币者、交易所和托管机构减少地址复用,将相关资金迁往公钥未暴露的新地址。这属于现有条件下可以采取的做法,不需要修改比特币共识规则;但它不能解决交易时公钥短暂暴露的问题。
针对后者,报告介绍了Blockstream提出的后量子签名方案SHRINCS。该方案已于2026年3月在Liquid Network测试,相关贡献者于同年8月发布比特币改进提案。报告称,其正式安全性证明仍待完成;若要在比特币全网部署,还需要软分叉。提案和测试不等于比特币已启用后量子签名。
对于可能已丢失、无法迁移的P2PK资金,报告援引Presidio Bitcoin梳理了三种讨论中的选择:维持旧式花费有效、限制其移动速度,或冻结旧式花费并设置所有者恢复路径。每种选择都涉及不同的所有权与安全取舍;报告并未称社区已经就此达成共识。